Autor: Equipo Vela Producciones — Fecha de actualización: Septiembre 2026
Fuentes principales: Kaspersky State of Ransomware 2026; World Economic Forum Global Cybersecurity Outlook 2026; AppGate Fraud Beat 2026
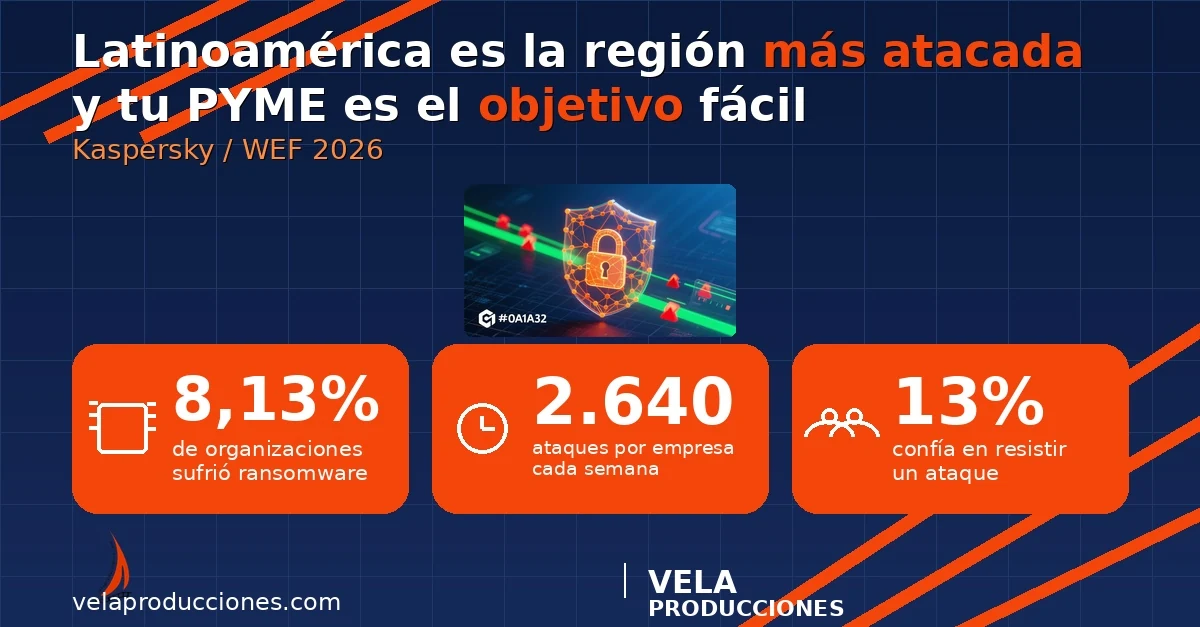
TL;DR: América Latina es la región más atacada por ransomware del mundo y apenas 13% de sus empresas confía en resistir un ataque. Con MFA, respaldo 3-2-1 y capacitación del equipo, una PYME puede bajar su riesgo más alto en pocas semanas.
¿Qué tan expuestas están las PYMES de Latinoamérica en 2026?
Respuesta: Mucho más que el promedio mundial. La región promedia 2.640 ataques cibernéticos por organización cada semana y solo el 13% de sus empresas confía en poder resistir un ataque, frente al 84% en Estados Unidos y Europa.
Esa brecha de confianza no es una percepción: la mide el World Economic Forum en su Global Cybersecurity Outlook 2026. En Estados Unidos y Europa el 84% de las organizaciones se siente capaz de resistir; en América Latina la cifra cae a 13%.
El resultado es un mercado de dos velocidades. Las empresas grandes contratan seguridad; las PYMES, que son la mayoría, quedan como el objetivo más barato de comprometer.
¿Por qué Latinoamérica se volvió la región más atacada del mundo?
Respuesta: Porque combina alta digitalización con baja inversión en defensa. Según Kaspersky 2026, el 8,13% de las organizaciones de la región sufrió ransomware en 2025, el porcentaje más alto del mundo.
América Latina aceleró su digitalización después de 2020: banca en línea, comercio electrónico y pagos móviles. Los controles de seguridad no crecieron al mismo ritmo.
A eso se suma el fraude digital, que creció hasta 228% en algunos mercados de la región según AppGate 2026. Más transacciones digitales significan más superficies que atacar.
En México, las PYMES son más del 90% de las empresas y casi ninguna tiene un área de seguridad. El país arrastra un déficit estimado de 77.000 especialistas en ciberseguridad, según IQSEC y Select 2026.
¿Cuáles son las amenazas más comunes y cómo llegan?
Respuesta: Casi siempre por el mismo camino: una persona del equipo que hace clic, abre un archivo o repite una contraseña. El correo de phishing es la puerta de entrada número uno y no requiere vulnerar ninguna tecnología.
El ransomware cifra los archivos y pide un pago. El phishing roba credenciales. El fraude digital aprovecha esos datos para mover dinero. Cada amenaza llega por una vía predecible.
| Amenaza | Cómo llega | Medida básica |
|---|---|---|
| Phishing | Correo falso con enlace o archivo adjunto | Correo con filtrado y capacitación del equipo |
| Ransomware | Descarga maliciosa o acceso remoto sin protección | Respaldo 3-2-1 y MFA |
| Robo de credenciales | Contraseñas repetidas o filtradas en una brecha | Gestor de contraseñas y MFA |
| Fraude por suplantación | Correo o mensaje que imita al jefe o a un proveedor | Verificación por un segundo canal |
| Acceso remoto indebido | Escritorio remoto expuesto a internet | VPN y acceso protegido con MFA |
La columna de la derecha es la que importa. Casi todos esos ataques se detienen con medidas que no requieren un departamento de seguridad propio.
¿Qué medidas protegen de verdad y cuánto cuestan?
Respuesta: Seis medidas cubren la mayor parte del riesgo y ninguna exige un presupuesto grande. La clave es el orden: primero MFA y respaldo, después actualizaciones, contraseñas, capacitación y filtrado de correo.
Según el World Economic Forum 2026, el MFA sigue siendo la medida con mejor relación costo-beneficio para organizaciones pequeñas. Bloquea la mayoría de los accesos hechos con credenciales robadas.
El respaldo 3-2-1 —tres copias, en dos medios, una fuera del sitio— es la única defensa real contra el ransomware. Sin respaldo, la salida suele ser pagar el rescate.
| Medida | Costo | Impacto |
|---|---|---|
| MFA en correo, banca y accesos | Bajo: incluido en la mayoría de los servicios | Alto: frena el grueso de los accesos robados |
| Respaldo 3-2-1 | Bajo a medio, según el volumen | Alto: única defensa real ante ransomware |
| Actualizaciones automáticas | Sin costo | Alto: cierra fallas ya conocidas |
| Gestión de contraseñas | Bajo, por usuario | Medio-alto: elimina la repetición de claves |
| Capacitación del equipo | Bajo: 1-2 horas al trimestre | Alto: el factor humano es la puerta principal |
| Correo con filtrado | Bajo a medio | Alto: detiene el phishing antes de la bandeja |
Ninguna de las seis requiere un especialista dedicado. Requieren disciplina: configurarlas una vez y revisarlas cada trimestre.
¿Por qué la inteligencia artificial cambió el juego en 2026?
Respuesta: Porque abarató el ataque. Los ataques asistidos por IA crecieron 89% interanual y el phishing generado con IA logra tasas de clic más de 4 veces superiores al escrito por humanos, según Huntress 2026.
Un correo falso ya no se delata por la mala redacción. La IA escribe en español perfecto, imita el tono del jefe y adapta el mensaje a cada destinatario.
La automatización también quitó al operador humano. Según Foresiet 2026, un solo agente de IA logró comprometer más de 600 firewalls en 55 países sin intervención de una persona.
Para una PYME, la conclusión es incómoda pero simple: si el ataque se industrializó, la defensa también debe dejar de depender de la vigilancia manual.
¿Qué puede hacer una PYME sin equipo técnico en 30 días?
Respuesta: Ordenar lo básico por semanas. Semana 1: activar MFA y revisar respaldos. Semana 2: actualizaciones automáticas y gestor de contraseñas. Semana 3: capacitación y filtrado de correo. Semana 4: simulación de phishing y checklist final.
En Guatemala y Centroamérica el punto de partida suele ser el mismo: correos personales usados para el negocio, contraseñas compartidas entre varios y respaldos que nadie ha probado restaurar.
Un plan realista se mide en tareas, no en compras. Activar MFA en el correo principal y en la banca toma una tarde. Probar un respaldo y verificar que abre toma otra.
La semana 4 cierra con una prueba: enviar un correo simulado de phishing al equipo y revisar quién hace clic. Ese resultado es la mejor línea base para el siguiente trimestre.
Preguntas frecuentes
¿Una PYME pequeña es un objetivo real para un ciberataque?
Sí. La mayoría de ataques son automáticos y buscan cualquier objetivo con defensas débiles, sin fijarse en su tamaño. Según Kaspersky 2026, el 8,13% de las organizaciones de América Latina sufrió ransomware en 2025, el nivel más alto del mundo.
¿Cuánto cuesta proteger una PYME en 2026?
Menos de lo que se piensa. El MFA, las actualizaciones y la mayoría de las medidas básicas vienen incluidas en servicios que el negocio ya paga. El gasto principal es el tiempo de configuración y la disciplina de revisión.
¿Qué es el respaldo 3-2-1 y por qué se repite tanto?
Tres copias de los datos, en dos medios distintos y una fuera del sitio. Es la única defensa que funciona contra el ransomware: si una copia se cifra, las otras dos siguen disponibles y el negocio no depende de pagar un rescate.
¿Sirve capacitar al equipo o es mejor solo comprar software?
Las dos cosas, en ese orden. Según Huntress 2026, el phishing generado con IA logra tasas de clic más de 4 veces superiores al humano, y ningún filtro detiene el 100% de los correos. La persona es la última línea de defensa.
La ciberseguridad para PYMES en Latinoamérica 2026 no se resuelve con un producto, sino con orden. América Latina ya es la región más atacada del mundo y solo 13% de sus empresas confía en resistir. La buena noticia es que las seis medidas que más reducen el riesgo están al alcance de cualquier negocio guatemalteco o centroamericano. En Vela Producciones ayudamos a PYMES y emprendedores de Guatemala y Centroamérica a ordenar su operación digital: respaldos, accesos, correo y capacitación, con acompañamiento práctico y sin alarmismo. Visite velaproducciones.com y conversemos sobre el punto de partida de su negocio.