Autor: Equipo Vela Producciones — Fecha de actualización: Septiembre 2026
Fuentes principales: Google Email Sender Guidelines y Google Postmaster Tools; Yahoo Sender Hub; requisitos de remitentes de Microsoft Outlook (mayo 2025); guías de deliverability 2026 de Darkroom Agency (julio 2026), Validity/Validify (2026) y Xem.email (septiembre 2026); benchmarks de Klaviyo, Omnisend y MailerLite 2025-2026.
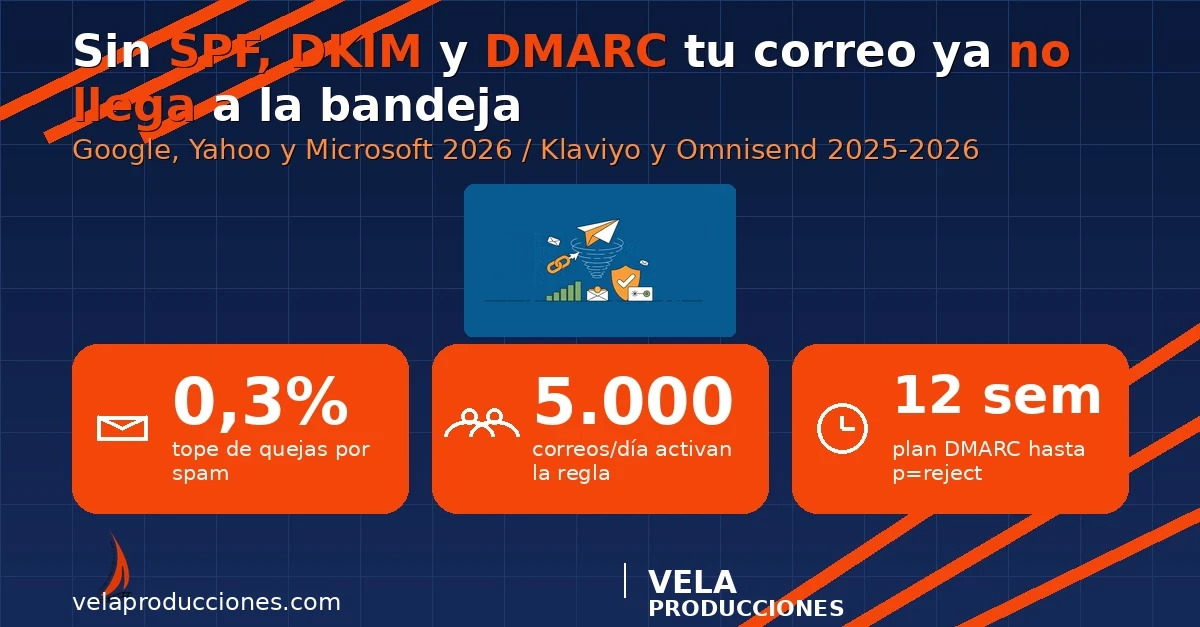
En 2026 Gmail y Outlook rechazan con errores 5xx el correo sin SPF, DKIM y DMARC alineados. El mensaje no se reintenta: se pierde. La solución es autenticar primero, después automatizar, y medir clics en lugar de aperturas.
¿Por qué mi correo ya no llega a la bandeja en 2026?
Porque los proveedores dejaron de tolerar el envío sin autenticar. Si tu dominio no tiene SPF, DKIM y DMARC correctamente publicados, Gmail y Outlook ya no mandan tu correo a spam: lo rechazan. El mensaje no se reintenta y se pierde.
El cambio duro ocurrió en noviembre de 2025. Gmail dejó de devolver errores temporales y pasó a rechazos permanentes, los errores 5xx. Antes el correo rebotaba y el servidor lo reintentaba solo. Ahora se descarta sin aviso útil para el remitente.
Microsoft hizo lo mismo el 5 de mayo de 2025. Outlook, Hotmail y Live rechazan con el código 550 5.7.515 a quien envía 5.000 o más correos diarios y falla SPF, DKIM o DMARC. Antes ese tráfico solo caía en la carpeta de spam.
Para una PYME guatemalteca el efecto es silencioso. Nadie te avisa que tus cotizaciones no llegaron. El cliente no responde y vos creés que está ocupado. Mientras tanto, el pedido se fue con la competencia.
¿Qué es el SPF y qué autentica exactamente?
El SPF autentica el servidor que envía el correo en tu nombre. Es un registro DNS que publica la lista de direcciones IP autorizadas para tu dominio. Si el mensaje sale desde otra IP, el receptor lo marca como sospechoso.
El SPF vive en tu zona DNS como un registro de tipo TXT. Ahí declarás qué servidores pueden enviar correo con tu dominio. Tu hosting, tu herramienta de campañas y tu CRM deben aparecer en esa lista.
Su límite es importante: el SPF no sobrevive al reenvío. Cuando un cliente reenvía tu correo, sale desde otro servidor y el SPF falla. Por eso el SPF solo nunca alcanza.
¿Qué hace el DKIM y por qué sobrevive al reenvío?
El DKIM firma criptográficamente cada mensaje con una clave privada. El receptor verifica esa firma con la clave pública publicada en tu DNS. Si alguien altera el contenido en el camino, la firma se rompe.
El estándar vigente en 2026 es RSA-2048. Las claves RSA-1024 están en deprecación y conviene rotarlas este año. Una firma débil es tan mala como no tener firma.
La ventaja del DKIM es que viaja con el mensaje. Por eso sobrevive al reenvío y el SPF no. Si tu proveedor de correo no firma, cambiate: casi todos los serios ya lo hacen por defecto.
¿Qué papel juega el DMARC en todo esto?
El DMARC define qué hacer cuando el SPF y el DKIM fallan o no están alineados con el dominio del remitente. Además te envía reportes de quién envía en tu nombre. Es la capa que une y ordena las otras dos.
El DMARC exige alineación del dominio From. No basta con que un servidor esté autorizado: debe coincidir con el dominio que el cliente ve en su bandeja. Ahí es donde fallan la mayoría de las PYMES.
El plan realista toma 12 semanas. Cuatro semanas en p=none solo monitoreando, cuatro semanas en p=quarantine, y luego p=reject. Saltarse el monitoreo rompe envíos legítimos que nadie había inventariado.
| Fase | Semanas | Política DMARC | Qué revisás |
|---|---|---|---|
| Monitoreo | 1 a 4 | p=none | Reportes, IPs y remitentes desconocidos |
| Aplicación parcial | 5 a 8 | p=quarantine | Buzón de spam y rebotes legítimos |
| Aplicación total | 9 a 12 | p=reject | Envío alineado y monitoreo continuo |
¿Qué cambió en Gmail y Outlook?
Desde febrero de 2024, Gmail y Yahoo exigen autenticación a los emisores masivos. Microsoft se sumó en mayo de 2025 con rechazos directos. En 2026 cumplir no es opcional: es la condición para existir en la bandeja de entrada.
Los requisitos aplican a quien envía 5.000 o más correos diarios a Gmail. Pero el filtrado por reputación alcanza también a volúmenes menores. Una PYME pequeña igual cae si su dominio no tiene historial limpio.
La tasa de quejas por spam debe quedar bajo 0,3%, con objetivo real de 0,1%. Un solo envío a una lista comprada puede quemar la reputación de todo tu dominio por meses.
| Requisito | Gmail | Yahoo | Outlook / Microsoft |
|---|---|---|---|
| SPF y DKIM | Sí, obligatorio | Sí, obligatorio | Sí desde mayo 2025 |
| DMARC publicado | Mínimo p=none con alineación From | Mínimo p=none | Exigido para volúmenes altos |
| Baja en un clic | RFC 8058, honrado en 48 horas | Sí | Recomendado |
| Quejas por spam | Bajo 0,3%, objetivo 0,1% | Bajo 0,3% | Se evalúa reputación |
| Infraestructura | PTR válido y TLS | PTR válido y TLS | PTR válido y TLS |
| Incumplimiento | Rechazo 5xx desde noviembre 2025 | Filtrado agresivo | Código 550 5.7.515 |
¿Por qué las aperturas ya no sirven como métrica?
Porque Apple Mail Privacy Protection distorsiona cerca del 58% de las aperturas. El píxel de seguimiento se carga de forma automática, sin que nadie lea el correo. En 2026 se miden clics, conversiones e ingresos por correo.
Los benchmarks 2025-2026 de Klaviyo, Omnisend y MailerLite muestran una brecha enorme. El correo de bienvenida llega hasta 83,6% de apertura y 8-12% de conversión. La campaña masiva se queda en 25-40% de apertura, 1-2% de CTR y 0,1-0,3% de conversión.
| Tipo de correo | Apertura | Conversión |
|---|---|---|
| Bienvenida | Hasta 83,6% | 8-12% |
| Carrito abandonado | 40-50% | 3,3-7,7% |
| Campaña masiva | 25-40% | 0,1-0,3% |
| Transaccional | 60-80% | Alta, por intención |
Los filtros también se volvieron más agresivos con el contenido genérico producido por IA. Los proveedores detectan patrones de correo masivo sin valor y lo filtran. Un texto útil y específico pesa más que uno largo y vacío.
¿Cómo arreglo la deliverability de mi PYME paso a paso?
El orden correcto es autenticar primero y automatizar después. Sin autenticación, cualquier campaña se pierde. Con autenticación resuelta, las automatizaciones convierten decenas de veces mejor que los envíos masivos.
Esta es la ruta concreta para una PYME guatemalteca o centroamericana. Tu hosting, tu WordPress y tu proveedor de correo son las tres piezas donde se juega todo.
- Revisá tu DNS con tu proveedor de hosting y publicá el registro SPF completo, incluyendo tu herramienta de campañas.
- Activá el DKIM con RSA-2048 en tu proveedor de correo; si no lo permite, cambiá de proveedor este trimestre.
- Publicá un DMARC en p=none con correo de reportes y monitorealo cuatro semanas antes de endurecerlo.
- Configurá el PTR inverso y exigís TLS en WordPress y en tu servidor de envío.
- Separá el correo transaccional de tus tiendas WooCommerce del correo de campañas; no uses la misma IP para todo.
- Limpiá tu lista: sacá rebotes duros y contactos sin apertura ni clic en 12 meses.
- Activá la baja en un clic y revisá que se procese en 48 horas.
- Después de autenticar, montá bienvenida, carrito abandonado y reenganche, en ese orden.
Preguntas frecuentes
¿Necesito SPF, DKIM y DMARC si envío pocos correos?
Sí. Aunque envíes menos de 5.000 correos diarios, los filtros evalúan la reputación de tu dominio. Sin autenticación quedás en desventaja frente a quien sí la tiene.
¿Puedo configurar esto desde WordPress?
WordPress no publica registros DNS. Vos editás el SPF, el DKIM y el DMARC en el panel de tu hosting o de tu proveedor de dominio. En WordPress solo verificás que los correos salgan firmados.
¿Cuánto tarda en recuperarse la reputación?
Con autenticación completa y envíos limpios, entre cuatro y ocho semanas. La mala reputación se recupera lento: es más fácil no quemarla que repararla.
¿Por qué mi correo llega a spam y no rebota?
Porque el volumen y la reputación todavía no activan el rechazo permanente. Ese estado es una advertencia: el siguiente umbral ya no filtra, rechaza. Arreglalo antes de llegar ahí.
Si tu correo comercial dejó de recibir respuesta y sospechás que nunca llegó, revisémoslo juntos. En Vela Producciones auditamos el DNS, el SPF, el DKIM y el DMARC de tu dominio, y dejamos tus automatizaciones convirtiendo lo que hoy se pierde. Escribinos y empieza por saber exactamente qué está pasando con tus envíos.